La versión 2.5 de la especificación PROFINET representa uno de los cambios estructurales más relevantes desde la incorporación de Time-Sensitive Networking (TSN, redes sensibles al tiempo) en la versión 2.4. Anunciada por PROFIBUS & PROFINET International (PI) en noviembre de 2025, es la primera especificación oficial derivada del trabajo conjunto entre IEC e IEEE en el marco del perfil IEC/IEEE 60802 para automatización industrial. Con ella quedan resueltos los aspectos pendientes de ciberseguridad, incluida la distribución de certificados, lo que permite describir a PROFINET como un protocolo con seguridad integrada (security inside) [1].
El objetivo declarado de la nueva versión es responder a la convergencia IT/OT con comunicación en tiempo real optimizada, incluso en presencia de tráfico TCP/IP concurrente, manteniendo la compatibilidad con las instalaciones existentes para que estas puedan seguir operando y ampliarse de forma gradual [2]. Este artículo revisa las principales novedades, los roles que intervienen en un sistema PROFINET V2.5 y el estado actual de su adopción.
Una especificación de cuatro documentos
PROFINET mantiene su base normativa en las familias IEC 61158 e IEC 61784, pero en la versión 2.5 pasa de tres a cuatro documentos, con la incorporación de un perfil de seguridad dedicado [3]:
| Documento | Referencia IEC | Alcance |
|---|---|---|
| Servicios de capa de aplicación | IEC 61158-5-10 | Servicios para periferia descentralizada |
| Protocolo de capa de aplicación | IEC 61158-6-10 | Reglas de comunicación entre entidades de aplicación |
| Perfiles | IEC 61784-2-3 | Perfiles de comunicación Ethernet en tiempo real |
| Perfiles de seguridad (nuevo) | IEC 61784-6-3 | Perfiles de ciberseguridad para periferia descentralizada |
Los cuatro documentos, en su edición de abril de 2026, están disponibles para los miembros de PI desde julio de 2026. Sus equivalentes IEC se encuentran en etapa de borrador de comité (CD, Committee Draft), mientras que las ediciones IEC vigentes de 2023 corresponden a la versión V2.4MU3 [3].
Nuevas características
Seguridad integrada en el protocolo
Para habilitar comunicación segura en todos los canales, V2.5 reemplaza los protocolos que no contaban con una variante segura, CLRPC (Connectionless Remote Procedure Call) y RSI (Remote Service Interface), por sucesores con capacidad de seguridad: SXP sobre capa 3 y SXP sobre capa 2. Además, incorpora el aprovisionamiento seguro basado en IDevID (Initial Device Identifier, identidad inicial del dispositivo) y certificados, junto con comunicación protegida mediante Secure SXP sobre TCP [3].
El beneficio práctico es que cada dispositivo puede incorporar desde fábrica una identidad criptográfica verificable, lo que facilita la puesta en servicio automatizada de credenciales y reduce la intervención manual en tareas sensibles. Esta versión consolida, además, funciones introducidas durante los ciclos de mantenimiento de V2.4: actualización de claves simétricas, eventos de seguridad auditables en formato Syslog y comunicación segura también para RT_CLASS_3 [3].
Canal de transporte
Un canal de transporte recién definido permite implementar de forma segura y flexible casos de uso como la parametrización, el acceso de herramientas de ingeniería y la actualización de firmware, con o sin seguridad activa. Gracias a una separación clara de capas, el mismo canal es aplicable tanto a sistemas embebidos altamente optimizados como a entornos virtualizados basados en contenedores [1]. Para el usuario, esto se traduce en un camino unificado para el mantenimiento del ciclo de vida de los equipos.
Escalabilidad de red basada en TSN
PROFINET V2.5 se apoya en TSN utilizando exclusivamente estándares IEEE. Cubre redes desde 10 Mbit/s hasta 10 Gbit/s, con mayores volúmenes de datos, mayor densidad de puertos y topologías más flexibles, y admite aplicaciones de control de movimiento sobre hardware estándar (COTS, commercial off-the-shelf). La compatibilidad con dispositivos RT e IRT existentes se mantiene íntegramente [4].
Ethernet-APL, SPE y descripción de dispositivos
La especificación incorpora las últimas mejoras para la integración de Ethernet-APL (Advanced Physical Layer) y SPE (Single Pair Ethernet, Ethernet de par único). Todas las novedades se reflejan en las especificaciones GSD/GSDX actualizadas y se transfieren a los sistemas de prueba de PI [1]; la firma de archivos GSDX forma parte del marco de certificación [4].
Reducción de la superficie de ataque
V2.5 depura el protocolo: los protocolos no esenciales, como SNMP, pasan a ser opcionales o se eliminan y pueden deshabilitarse; se retiran la entidad NME y la sección sobre Netconf, así como funciones heredadas como FactoryReset [3]. Menos servicios expuestos implica menos vectores de ataque y una configuración más simple de auditar.
Roles en un sistema PROFINET V2.5
Roles de aplicación
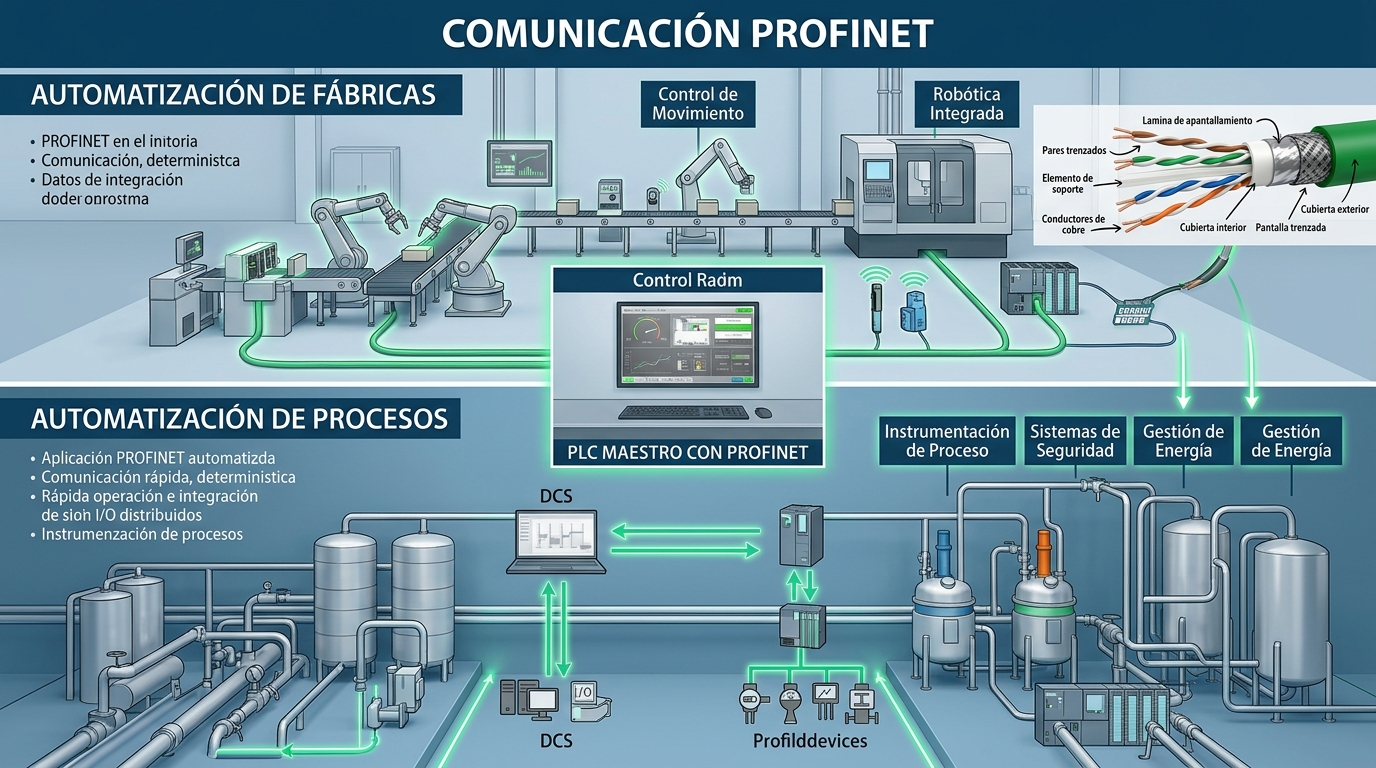
El modelo de intercambio de datos sigue siendo proveedor/consumidor, con tres roles [5]:
- IO controller (controlador IO): normalmente el PLC; provee datos de salida y consume datos de entrada.
- IO device (dispositivo IO): equipo de campo descentralizado, proveedor de entradas y consumidor de salidas.
- IO supervisor (supervisor IO): programadora, PC o HMI utilizada temporalmente en puesta en servicio o diagnóstico.
Roles de red
Desde V2.4MU3, la especificación adopta un modelo de dispositivo derivado de IEEE 802.1Q y conforme a IEC/IEEE 60802, que distingue entre estación final (end station), puente (bridge) y estación final con puente integrado (bridged end station), con un desacoplamiento más estricto entre el middleware PROFINET y la interfaz de red [3]. Este modelo permite tratar de forma homogénea a los dispositivos con switch integrado y a la infraestructura de red.
Clases de seguridad y clase de conformidad CC-E
La protección se escala en tres clases de seguridad, de modo que cada aplicación adopte el nivel que requiere [6]:
| Clase | Enfoque | Alcance principal |
|---|---|---|
| Security Class 1 | Robustez | Medidas básicas, como protección de DCP y firma de archivos GSD |
| Security Class 2 | Integridad y autenticidad | Protección criptográfica de comunicación cíclica y acíclica; confidencialidad de datos de configuración |
| Security Class 3 | Confidencialidad | Agrega confidencialidad de datos IO cíclicos como función opcional |
Como consecuencia de estos ajustes, V2.5 redefine las clases de conformidad e introduce la nueva clase CC-E, que complementa a las existentes [3]. Su alcance detallado se establece en el documento de perfiles de la especificación.
Estado del arte
- Especificación: publicada por PI en 2026; en paralelo avanza el proceso normativo en IEC, cuyas ediciones vigentes corresponden aún a V2.4MU3 [3].
- Seguridad en campo: existen dispositivos Security Class 1 en uso, mientras que las funciones de las clases 2 y 3 se encuentran en etapa de pruebas [1].
- Pruebas e interoperabilidad: PI ofrece paquetes de prueba con seguridad actualizados trimestralmente, orientados al desarrollo y no a la certificación oficial, y coordina un ensayo de interoperabilidad centrado en dispositivos Ethernet-APL, con resultados previstos para fines de 2026 [7].
- Alineamiento normativo: PROFINET se alinea con IEC 62443-4-2, y PI publicó en agosto de 2026 un documento técnico sobre la contribución de PROFINET al cumplimiento del Reglamento Europeo de Ciberresiliencia (CRA), cuyas exigencias para productos con elementos digitales aplican desde diciembre de 2027 [7][8].
Conclusión
PROFINET V2.5 consolida en una sola versión la seguridad integrada en el protocolo, la convergencia con redes basadas en IEC/IEEE 60802 y un canal de transporte apto para el ciclo de vida completo de los dispositivos, sin sacrificar la compatibilidad con la base instalada. Para usuarios finales, integradores y fabricantes, la especificación ofrece un marco escalable para planificar desde hoy la migración hacia redes industriales convergentes y verificablemente seguras.
Sigue leyendo
Este artículo es parte de nuestra guía de comunicaciones industriales.
Referencias
[1] PROFIBUS & PROFINET International (PI). PROFINET V2.5 – A significant step toward the future. Comunicado de prensa, 24 de noviembre de 2025. profibus.com
[2] PROFIBUS & PROFINET International (PI). PROFINET V2.5 – Ready for Tomorrow’s Demands. profibus.com
[3] PROFIBUS & PROFINET International (PI). PROFINET Specification – Official Downloads (Order No. 2.712, 2.722, 2.742 y 2.762, V2.5). profibus.com
[4] PROFIBUS & PROFINET International (PI). PROFINET Specification 2.5 – Insights. Webinar, 2 de junio de 2026. profibus.com
[5] OPC Foundation / PI. OPC UA for PROFINET, v1.01, sección 4.1.2 «System Model of a PROFINET System». reference.opcfoundation.org
[6] PROFIBUS & PROFINET International (PI). PROFINET Security. profinet.com
[7] PROFIBUS & PROFINET International (PI). Cybersecurity in Industrial Communication Systems. profibus.com
[8] PROFIBUS & PROFINET International (PI). White Paper: Contribution of PROFINET to EU CRA Compliance, Order No. 8.422, V1.00, agosto de 2026. profibus.com