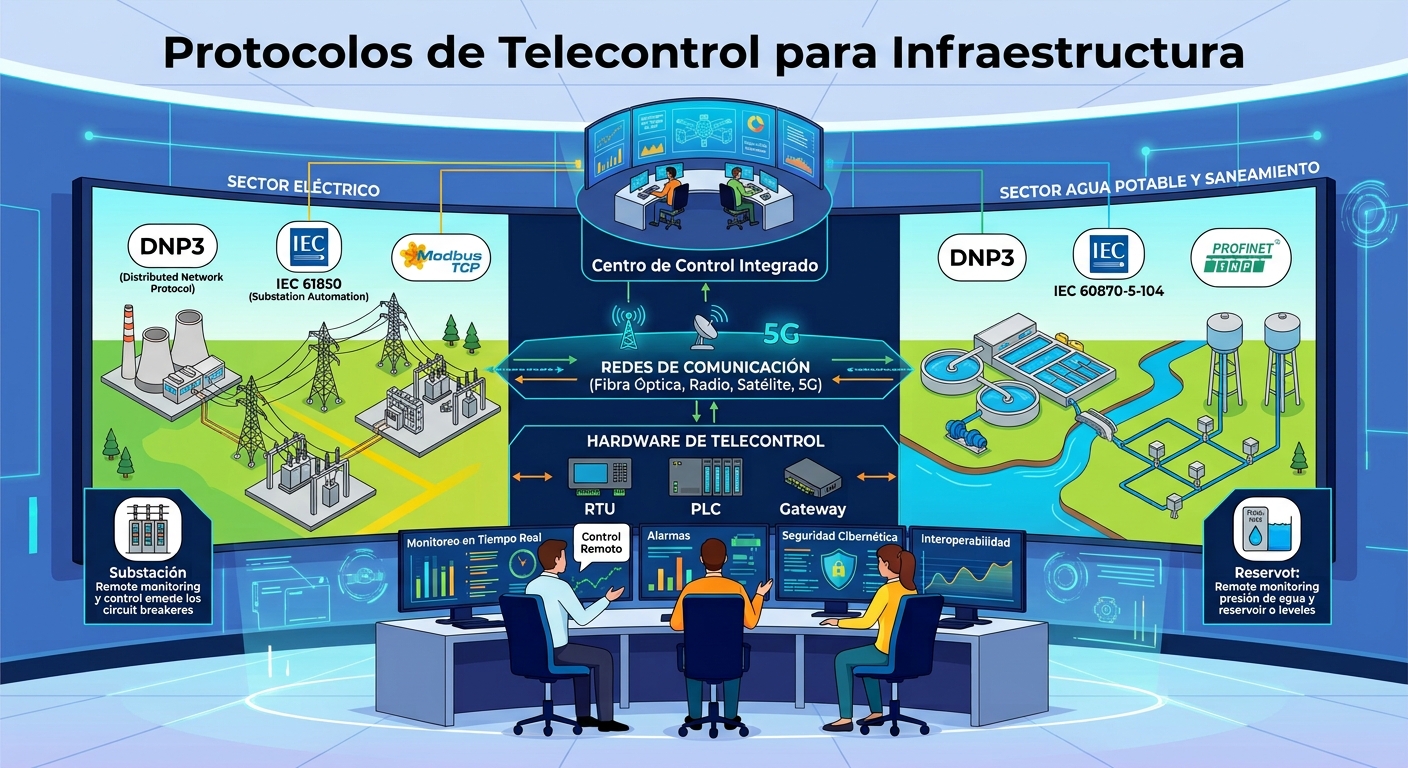
Los sistemas de supervisión y control de plantas industriales, redes eléctricas, redes de agua y ductos dependen de protocolos que transportan mediciones, estados, eventos y comandos entre dispositivos de campo, unidades terminales remotas (RTU, Remote Terminal Units), controladores y sistemas SCADA (Supervisory Control and Data Acquisition, supervisión, control y adquisición de datos). Este artículo describe los fundamentos, las características y los beneficios de seis protocolos ampliamente especificados en proyectos de automatización de fábrica y de procesos: Modbus RTU, Modbus TCP, IEC 60870-5-101, IEC 60870-5-104, DNP3 y MMS. Comprender su modelo de datos, su arquitectura y sus mecanismos de transporte permite especificar, integrar y diagnosticar sistemas con mayor precisión.
Modbus RTU
Fundamentos
Modbus es un protocolo de capa de aplicación del tipo solicitud/respuesta, publicado como especificación abierta por Modbus Organization [1]. Su modelo de datos se organiza en cuatro tablas: coils (bobinas, bits de lectura y escritura), discrete inputs (entradas discretas, bits de solo lectura), input registers (registros de entrada, palabras de 16 bits de solo lectura) y holding registers (registros de retención, palabras de 16 bits de lectura y escritura). Cada operación se identifica mediante un código de función, y la unidad de datos del protocolo (PDU, Protocol Data Unit) tiene un tamaño máximo de 253 bytes.
Modbus RTU es la variante serial de codificación binaria [2]. Opera bajo un esquema maestro/esclavo: una estación maestra inicia cada transacción y una estación esclava responde. La trama se compone de la dirección del esclavo, el código de función, los datos y un código de redundancia cíclica (CRC) de 16 bits. El inicio y el fin de cada trama se delimitan mediante un intervalo de silencio de al menos 3,5 tiempos de carácter.
Características
- Medio físico RS-485 de dos hilos como opción recomendada, con RS-232 como alternativa para enlaces punto a punto.
- Hasta 32 dispositivos por segmento RS-485 sin repetidores y un espacio de direcciones individuales de 1 a 247; la dirección 0 se reserva para difusión.
- Velocidades de 9.600 y 19.200 bit/s de soporte obligatorio, con 19.200 bit/s y paridad par como configuración por defecto.
Beneficios
La simplicidad del protocolo permite implementarlo en dispositivos con recursos de procesamiento y memoria limitados, lo que favorece su presencia en instrumentos, variadores, analizadores de energía y módulos de E/S. Al tratarse de una especificación abierta y de libre acceso, cualquier fabricante puede implementarla, lo que amplía la interoperabilidad entre equipos. El CRC de 16 bits permite detectar errores de transmisión en ambientes con ruido electromagnético, y la topología en bus RS-485 alcanza longitudes del orden de 1.000 m a 9.600 bit/s según la guía de implementación [2], con un cableado de bajo costo.
Modbus TCP
Fundamentos
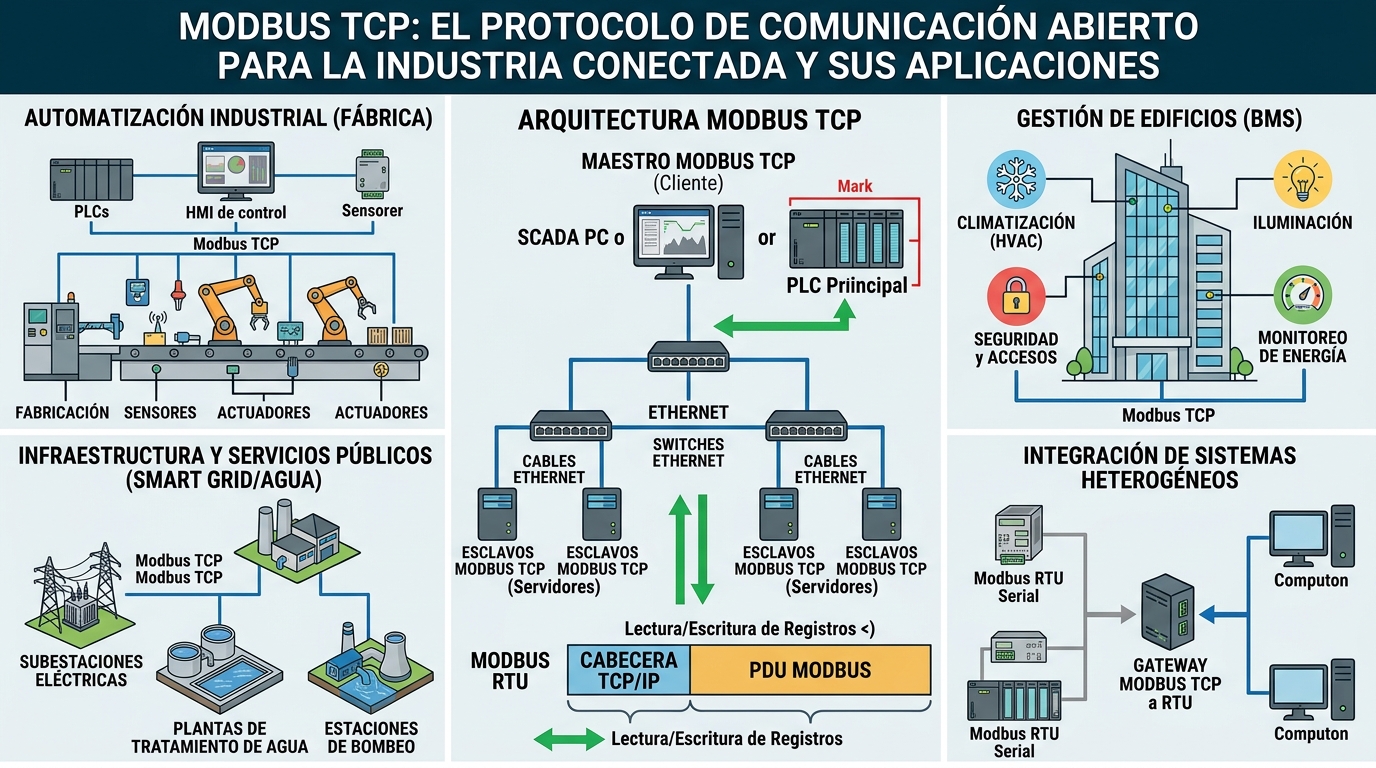
Modbus TCP encapsula la misma PDU de Modbus en el conjunto de protocolos TCP/IP [3]. A la PDU se antepone el encabezado MBAP (Modbus Application Protocol header), de 7 bytes, que contiene el identificador de transacción, el identificador de protocolo, la longitud y el identificador de unidad. La comunicación sigue un modelo cliente/servidor sobre el puerto TCP 502. La trama no incorpora un CRC propio, ya que la verificación de integridad se delega en la secuencia de verificación de trama (FCS) de Ethernet y en la suma de verificación de TCP.
Características
- El identificador de transacción permite mantener varias solicitudes en curso sobre una misma conexión.
- El identificador de unidad permite direccionar dispositivos Modbus RTU situados detrás de una pasarela.
- La especificación MODBUS/TCP Security [4] incorpora TLS (Transport Layer Security) sobre el puerto 802, con certificados X.509v3 que pueden transportar un rol para la autorización de operaciones.
Beneficios
Modbus TCP aprovecha la infraestructura Ethernet estándar, incluidos conmutadores, enrutadores y fibra óptica, lo que facilita la integración con sistemas de supervisión y aplicaciones de nivel superior. Al conservar el modelo de datos y los códigos de función de la variante serial, reutiliza el conocimiento, las herramientas y los mapas de registros existentes. La variante segura aporta autenticación mutua, cifrado y control de acceso basado en roles, en línea con las exigencias actuales de ciberseguridad industrial.
IEC 60870-5-101
Fundamentos
La norma IEC 60870-5-101 es una norma acompañante (companion standard) de la serie IEC 60870-5, orientada a tareas básicas de telecontrol sobre enlaces seriales [5]. Se basa en la arquitectura EPA (Enhanced Performance Architecture, arquitectura de rendimiento mejorado), que reduce el modelo de comunicación a tres capas: física, de enlace y de aplicación. La capa de enlace emplea el formato de trama FT1.2, con una distancia de Hamming de 4. La información se transporta en unidades ASDU (Application Service Data Unit), que incluyen el identificador de tipo, la causa de transmisión, la dirección común de la ASDU y la dirección de cada objeto de información.
Características
- Modos de transmisión balanceado, en el que ambas estaciones pueden iniciar la comunicación, y no balanceado, en el que la estación controladora interroga a las estaciones controladas.
- Tamaño configurable de los campos de dirección y de causa de transmisión, para adaptar la trama a la capacidad del canal.
- Etiquetas de tiempo CP56Time2a, de 7 octetos y resolución de milisegundos.
- Funciones de aplicación normalizadas: transmisión espontánea, interrogación general, sincronización de reloj, interrogación de contadores y comandos con selección previa a la ejecución (select-before-operate).
Beneficios
La norma hace un uso eficiente del ancho de banda en canales de baja velocidad, como radioenlaces, líneas dedicadas y módems. El formato FT1.2 aporta un alto nivel de integridad de datos en la capa de enlace. Las marcas de tiempo asignadas en origen permiten reconstruir la secuencia cronológica de eventos en el centro de control. Además, la norma incluye una tabla de interoperabilidad que documenta las funciones y los tipos de ASDU implementados, lo que simplifica la especificación técnica y la puesta en servicio.
IEC 60870-5-104
Fundamentos
La norma IEC 60870-5-104 define el acceso por red para IEC 60870-5-101 mediante perfiles de transporte estándar [6]. Conserva la capa de aplicación y las ASDU de la norma serial, y reemplaza la capa de enlace por la información de control del protocolo de aplicación (APCI, Application Protocol Control Information), transportada sobre TCP/IP en el puerto 2404.
Características
- Tres formatos de APCI: formato I para la transferencia numerada de información, formato S para acuses de supervisión y formato U para funciones de control de la conexión (STARTDT, STOPDT y TESTFR).
- Control de flujo mediante los parámetros k, número máximo de APDU de formato I pendientes de acuse (12 por defecto), y w, número de APDU recibidas tras el cual se emite un acuse (8 por defecto), complementados con los temporizadores t0 a t3.
- Longitudes fijas de campos: 2 octetos para la causa de transmisión y la dirección común, y 3 octetos para la dirección de objeto de información.
- La especificación técnica IEC TS 60870-5-7 [7] define extensiones de seguridad para IEC 60870-5-101 y IEC 60870-5-104 basadas en la serie IEC 62351 [8].
Beneficios
La continuidad del modelo de información permite migrar sistemas de telecontrol seriales a redes IP sin redefinir las bases de datos del sistema SCADA. El uso de TCP/IP habilita redes de área amplia y enlaces redundantes. El mensaje TESTFR permite detectar la pérdida de una conexión inactiva, y los parámetros k y w, junto con los temporizadores, proporcionan un control de flujo robusto frente a latencias variables. Las extensiones de seguridad agregan autenticación de mensajes y protección de la comunicación.
DNP3 (IEEE Std 1815)
Fundamentos
DNP3 (Distributed Network Protocol, versión 3) está normalizado como IEEE Std 1815 [9]. Se basa en la arquitectura EPA e incorpora una función de pseudotransporte que fragmenta y reensambla los mensajes de aplicación. La comunicación se establece entre una estación maestra y estaciones remotas (outstations) identificadas por direcciones de 16 bits. La capa de enlace utiliza tramas de hasta 292 octetos, con un CRC de 16 bits por cada bloque de hasta 16 octetos de datos. El protocolo puede operar sobre enlaces seriales y sobre TCP o UDP, en el puerto 20000.
Características
- Modelo de datos basado en grupos y variaciones de objetos: entradas binarias, entradas analógicas, contadores, salidas binarias y salidas analógicas, cada uno con indicadores de calidad.
- Distinción entre datos estáticos (clase 0) y eventos (clases 1, 2 y 3), con prioridades asignables por el usuario.
- Respuestas no solicitadas (unsolicited responses) para el reporte por excepción, y almacenamiento en búfer de eventos con marca de tiempo en la estación remota.
- Sincronización de tiempo y comandos con selección previa a la ejecución u operación directa.
- Niveles de subconjunto (subset levels) y perfil de dispositivo (device profile) en formato XML para declarar las funciones implementadas.
- Autenticación segura (Secure Authentication) versión 5, basada en desafío-respuesta con HMAC y gestión de claves de actualización.
Beneficios
El reporte por excepción reduce la carga de comunicación, ya que solo se transmiten los cambios relevantes. El almacenamiento de eventos en la estación remota evita la pérdida de información durante interrupciones del enlace, y las marcas de tiempo en origen permiten registros de secuencia de eventos con alta precisión. Los niveles de subconjunto y el perfil de dispositivo facilitan la verificación de interoperabilidad durante la especificación y las pruebas de aceptación. La autenticación segura protege los comandos críticos frente a mensajes no autorizados o modificados.
MMS (ISO 9506) en IEC 61850
Fundamentos
MMS (Manufacturing Message Specification) está definido en las normas ISO 9506-1, que describe los servicios, e ISO 9506-2, que especifica el protocolo [10]. Su modelo es orientado a objetos y se estructura en torno al VMD (Virtual Manufacturing Device, dispositivo de fabricación virtual), que contiene dominios, variables con nombre, diarios (journals) y archivos. La norma IEC 61850-8-1 [11] mapea los servicios abstractos ACSI (Abstract Communication Service Interface) de IEC 61850 sobre MMS para la comunicación cliente/servidor en el station bus (bus de estación). El transporte se realiza sobre TCP/IP mediante el puerto 102.
Características
- Los logical devices (dispositivos lógicos) se representan como dominios MMS, y los logical nodes (nodos lógicos) y sus objetos de datos, como variables con nombre estructuradas.
- Informes (reports) mediante bloques de control con búfer y sin búfer, disparados por cambio de dato, cambio de calidad, integridad o interrogación general.
- Registros históricos (logs) mapeados a diarios MMS y servicios de transferencia de archivos.
- Modelos de control de operación directa y de selección previa a la ejecución, con seguridad normal o mejorada.
Beneficios
La capacidad de autodescripción permite que un cliente descubra en línea el modelo de datos de un servidor, lo que reduce la configuración manual y los errores de ingeniería. La semántica normalizada de nombres de IEC 61850 facilita la interpretación de la información sin depender de mapas de registros propietarios. Los informes con búfer conservan eventos durante interrupciones de la conexión, y la transferencia de archivos permite recuperar registros de perturbografía desde los dispositivos electrónicos inteligentes. Las partes 3 y 4 de la serie IEC 62351 [8] definen los perfiles de seguridad aplicables a MMS.
Resumen de referencias normativas
| Protocolo | Norma o especificación | Medio o transporte | Puerto |
|---|---|---|---|
| Modbus RTU | MODBUS over Serial Line V1.02 | RS-485 / RS-232 | No aplica |
| Modbus TCP | MODBUS Messaging on TCP/IP V1.0b | TCP/IP | 502 (802 con TLS) |
| IEC 60870-5-101 | IEC 60870-5-101 | Serial | No aplica |
| IEC 60870-5-104 | IEC 60870-5-104 | TCP/IP | 2404 |
| DNP3 | IEEE Std 1815 | Serial, TCP/IP, UDP | 20000 |
| MMS | ISO 9506 / IEC 61850-8-1 | TCP/IP | 102 |
Conclusión
Los seis protocolos descritos responden a necesidades concretas de la supervisión y el telecontrol, desde la adquisición de datos en dispositivos de campo hasta la integración de subestaciones y centros de control. Conocer sus fundamentos, su modelo de datos y sus mecanismos de seguridad permite al equipo de ingeniería definir especificaciones técnicas precisas, diseñar arquitecturas de comunicación coherentes y diagnosticar con eficacia el comportamiento de las redes en operación.
Referencias
[1] Modbus Organization. MODBUS Application Protocol Specification V1.1b3. 2012.
[2] Modbus Organization. MODBUS over Serial Line Specification and Implementation Guide V1.02. 2006.
[3] Modbus Organization. MODBUS Messaging on TCP/IP Implementation Guide V1.0b. 2006.
[4] Modbus Organization. MODBUS/TCP Security Protocol Specification. 2018.
[5] IEC 60870-5-101:2003+AMD1:2015. Telecontrol equipment and systems – Part 5-101: Transmission protocols – Companion standard for basic telecontrol tasks.
[6] IEC 60870-5-104:2006+AMD1:2016. Telecontrol equipment and systems – Part 5-104: Transmission protocols – Network access for IEC 60870-5-101 using standard transport profiles.
[7] IEC TS 60870-5-7:2013. Telecontrol equipment and systems – Part 5-7: Transmission protocols – Security extensions to IEC 60870-5-101 and IEC 60870-5-104 protocols (applying IEC 62351).
[8] IEC 62351 (serie). Power systems management and associated information exchange – Data and communications security. Partes 3, 4 y 5.
[9] IEEE Std 1815-2012. IEEE Standard for Electric Power Systems Communications – Distributed Network Protocol (DNP3).
[10] ISO 9506-1:2003 e ISO 9506-2:2003. Industrial automation systems – Manufacturing Message Specification – Part 1: Service definition; Part 2: Protocol specification.
[11] IEC 61850-8-1:2011+AMD1:2020. Communication networks and systems for power utility automation – Part 8-1: Specific communication service mapping (SCSM) – Mappings to MMS (ISO 9506-1 and ISO 9506-2) and to ISO/IEC 8802-3.