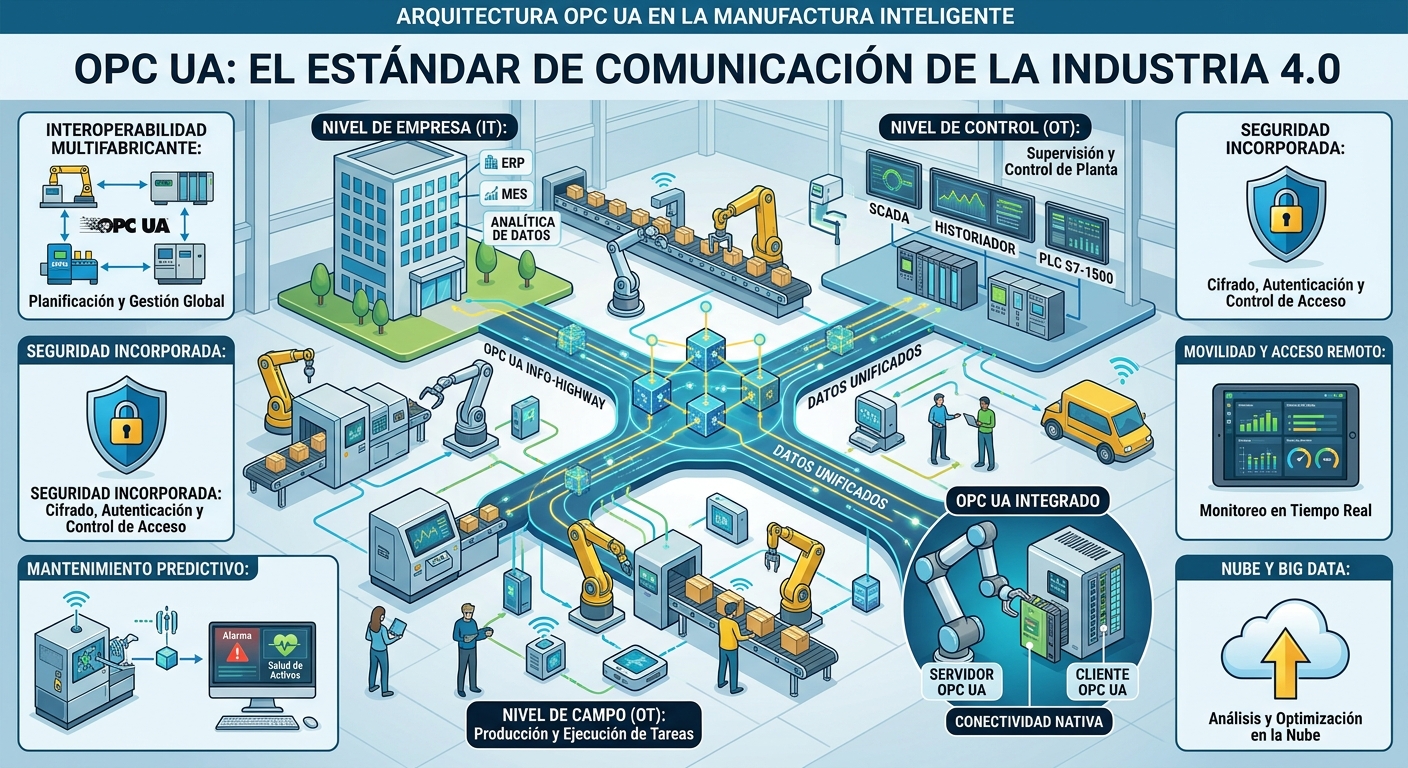
La digitalización industrial exige que los datos circulen entre dispositivos de campo, controladores, sistemas de supervisión, aplicaciones de gestión y plataformas en la nube. Además, deben conservar su significado y protegerse durante todo el recorrido. OPC UA responde a esa necesidad con una arquitectura independiente de la plataforma, con seguridad integrada y con modelos de información que describen qué representa cada dato. Este artículo describe sus principios, sus funciones principales y sus áreas de aplicación.
Origen y normalización
OPC UA (Unified Architecture), publicada por la OPC Foundation en 2008, es una arquitectura orientada a servicios (SOA, service-oriented architecture) e independiente de la plataforma. Integra la funcionalidad de las especificaciones OPC Classic en un marco único y extensible [1]. Está normalizada internacionalmente en la serie IEC 62541 [2]. Sus partes cubren, entre otros temas, el modelo de seguridad, el modelo de espacio de direcciones, los servicios, el mapeo sobre protocolos de transporte, los perfiles, el acceso a datos, las alarmas y condiciones, el acceso histórico y la comunicación publicador-suscriptor.
La OPC Foundation definió cinco objetivos de diseño para OPC UA [1]:
- Equivalencia funcional: todas las especificaciones OPC Classic se mapean en OPC UA.
- Independencia de la plataforma: desde microcontroladores embebidos hasta infraestructura en la nube.
- Seguridad: cifrado, autenticación y auditoría.
- Extensibilidad: incorporación de nuevas funciones sin afectar a las aplicaciones existentes.
- Modelado de información: definición de información compleja.
Arquitectura
OPC UA se organiza en capas: los modelos de información, los servicios que acceden a ellos y los mapeos sobre protocolos de transporte y codificaciones. La especificación define varios transportes, desde la codificación binaria OPC UA, orientada al alto desempeño, hasta JSON sobre WebSockets, de mayor compatibilidad con entornos web [1].
Esta estructura en capas permite incorporar nuevos protocolos de transporte, algoritmos de seguridad, codificaciones o servicios sin perder la compatibilidad con los productos existentes [1]. OPC UA funciona sobre PC, servidores en la nube, PLC y microcontroladores, y sobre sistemas operativos como Windows, Linux o Android [1].
Modelo de información
El modelado de información es el elemento fundamental de OPC UA: define las reglas y los bloques constructivos básicos para exponer un modelo de información [1]. Los datos se representan en un espacio de direcciones (address space) formado por nodos interconectados mediante referencias. Cada nodo pertenece a una clase, como objeto, variable, método o tipo, y los tipos admiten herencia [2]. Gracias a estas capacidades orientadas a objetos, es posible modelar y extender estructuras complejas de varios niveles [1].
Con este enfoque, un cliente no solo lee un valor: también puede descubrir qué representa, cuáles son sus unidades y rango, a qué equipo pertenece y cómo se relaciona con otros elementos. La especificación define modelos base para acceso a datos, alarmas y condiciones, y acceso histórico. Sobre ellos, otras organizaciones construyen modelos específicos de su dominio [1].
Esos modelos se publican como especificaciones complementarias (companion specifications). Hoy existen más de 150, que definen modelos de información para mercados y tipos de equipo específicos [3]. Cuando dos productos implementan la misma especificación complementaria, comparten una estructura de datos idéntica, lo que reduce la ingeniería de integración.
Modelos de comunicación
Cliente-servidor
En el modelo cliente-servidor, el acceso al modelo de información se realiza mediante servicios, según el paradigma SOA: el servidor recibe solicitudes, las procesa y devuelve los resultados [1]. Los servicios disponibles incluyen [1]:
- Descubrimiento (discovery): localización de servidores en el equipo local o en la red.
- Navegación (browsing): recorrido del espacio de direcciones para localizar instancias y su semántica.
- Lectura y escritura: acceso a datos actuales e históricos según permisos de acceso.
- Suscripciones: monitoreo de datos con notificación por excepción según criterios del cliente.
- Eventos: notificación de información relevante según criterios del cliente.
- Métodos: ejecución de funciones definidas en el servidor.
En una suscripción, el cliente define los ítems monitoreados, su intervalo de muestreo y los filtros de cambio. El servidor solo publica las notificaciones que cumplen esos criterios [2].
Publicador-suscriptor (PubSub)
El modelo PubSub está optimizado para configuraciones de muchos a muchos [1]. Los publicadores envían mensajes a un middleware orientado a mensajes sin conocer a los suscriptores. Los suscriptores, por su parte, procesan los datos de interés sin necesidad de conocer su origen [1]. La especificación contempla PubSub tanto sobre UDP, sin intermediario, como sobre protocolos con intermediario (broker), como MQTT y AMQP [2].
Seguridad
La seguridad forma parte de la arquitectura de OPC UA, que además es compatible con el uso de firewalls. Incorpora un conjunto de controles [1]:
- Autenticación de aplicaciones: cada cliente y servidor se identifica mediante certificados X.509, lo que permite controlar qué aplicaciones pueden conectarse entre sí.
- Cifrado de sesión: los mensajes se transmiten cifrados, con distintos niveles de protección.
- Firma de mensajes: el receptor puede verificar el origen y la integridad de cada mensaje.
- Secuenciación de paquetes: elimina la exposición a ataques de repetición (replay).
- Control de usuarios: autenticación mediante credenciales, certificados o tokens, con derechos de acceso y vistas del espacio de direcciones.
- Auditoría: registro de las actividades de usuarios y sistemas.
Cada conexión se establece con un modo de seguridad (sin protección, solo firma, o firma y cifrado) y con una política de seguridad que define los algoritmos criptográficos [2]. La serie IEC 62541 también define servicios globales de descubrimiento y de gestión de certificados para administrar la confianza en instalaciones de gran escala [2].
Perfiles y certificación
La especificación agrupa sus funciones en perfiles, que definen conjuntos de capacidades para cada tipo de aplicación, desde servidores para dispositivos embebidos pequeños hasta aplicaciones completas de nivel empresarial [2]. Esto permite que un sensor implemente solo lo que necesita y que siga siendo interoperable con un sistema de gestión. La OPC Foundation dispone de herramientas de prueba, un programa de certificación de productos y talleres de interoperabilidad [1].
Áreas de aplicación
OPC UA proporciona la infraestructura de interoperabilidad para comunicaciones máquina a máquina, máquina a empresa y todos los niveles intermedios [1]. La OPC Foundation organiza su trabajo por dominios, entre ellos manufactura, procesos y energía, y por niveles de automatización, desde el campo hasta IT y la nube [1]. Sus principales áreas de aplicación son:
- Factory automation (automatización de manufactura): comunicación entre máquinas y entre máquinas y sistemas MES y ERP. Las especificaciones complementarias entregan una semántica común para cada tipo de máquina.
- Process automation (automatización de procesos): FieldComm Group y la OPC Foundation crearon en conjunto la especificación PA-DIM (Process Automation Device Information Model) [4]. PA-DIM ofrece una estructura de datos consistente e independiente del protocolo de campo, aplicable a instrumentos HART, WirelessHART, HART-IP, FOUNDATION Fieldbus, PROFIBUS y PROFINET, entre otros [5]. Además, el concepto de plantas modulares MTP (Module Type Package, VDI/VDE/NAMUR 2658) utiliza OPC UA como interfaz de comunicación [6].
- Energía: el intercambio de datos con semántica común también es un dominio de trabajo de la OPC Foundation [1].
- Nivel de campo: la OPC Foundation desarrolla extensiones de OPC UA para la comunicación entre controladores y con dispositivos de campo [1].
- IT y nube: el modelo PubSub sobre MQTT o AMQP facilita la distribución de datos hacia plataformas de análisis.
Beneficios
Las características de OPC UA se traducen en beneficios concretos para la integración industrial:
- Independencia de la plataforma: la misma tecnología opera desde un microcontrolador hasta la nube.
- Datos con significado: el modelo de información y las especificaciones complementarias reducen la ingeniería de mapeo e interpretación de variables.
- Seguridad integrada: autenticación, firma, cifrado y auditoría forman parte de la arquitectura.
- Flexibilidad de comunicación: cliente-servidor para intercambios confirmados y PubSub para distribución de muchos a muchos.
- Escalabilidad: los perfiles permiten implementaciones proporcionales a la capacidad de cada dispositivo.
- Protección de la inversión: la extensibilidad permite incorporar nuevas tecnologías sin afectar a los productos existentes [1].
Conclusión
OPC UA reúne en un marco único el acceso a datos, alarmas, históricos y métodos, con independencia de la plataforma y seguridad integrada. Su modelo de información y las especificaciones complementarias entregan a cada dato un significado común entre productos. Por su parte, los modelos cliente-servidor y PubSub cubren desde el intercambio confirmado entre aplicaciones hasta la distribución de datos hacia la nube. Para técnicos e ingenieros de manufactura y de procesos, OPC UA constituye una base normalizada para integrar la información de la planta en todos sus niveles.
Referencias
- OPC Foundation. Unified Architecture. https://opcfoundation.org/about/opc-technologies/opc-ua/
- IEC 62541 (serie). OPC Unified Architecture.
- OPC Foundation. UA Companion Specifications. https://opcfoundation.org/about/opc-technologies/opc-ua/ua-companion-specifications/
- FieldComm Group. Technologies. https://www.fieldcommgroup.org/technologies
- FieldComm Group. PA-DIM. https://www.fieldcommgroup.org/technologies/pa-dim
- VDI/VDE/NAMUR 2658. Automation engineering of modular systems in the process industry.